Ransomware-aanval: wat doet u in het eerste uur?
Getroffen door ransomware? Dit doet u in het eerste uur: wie u belt, wat u loskoppelt, waar u het meldt, of u losgeld betaalt en hoe u gegevens terugkrijgt.
Inhoud(7 onderdelen)
- Hoe herkent u een ransomware-aanval?
- Wat doet u in de eerste 15 minuten na een ransomware-aanval?
- Wie belt u en waar meldt u de ransomware-aanval?
- Moet u het losgeld betalen bij ransomware?
- Hoe krijgt u uw gegevens terug na een ransomware-aanval?
- Wat regelt u nu, zodat het eerste uur straks rustig verloopt?
- Veelgestelde vragen
In het kort
- Bel eerst uw IT-partner, voordat u zelf iets repareert of wist.
- Koppel besmette apparaten los: netwerkkabel eruit en wifi uit.
- Meld de aanval bij de politie en, bij persoonsgegevens, binnen 72 uur bij de Autoriteit Persoonsgegevens.
- Betaal geen losgeld zonder advies: NCSC en politie raden betalen af.
- Herstel uit een back-up pas als de aanvaller uit uw omgeving is.
Bij een ransomware-aanval belt u eerst uw IT-partner, koppelt u besmette apparaten los van het netwerk en betaalt u geen losgeld voordat u advies heeft. Wat u in het eerste uur doet, bepaalt hoeveel schade er komt en hoe snel u weer kunt werken. Met security monitoring kan ICT Productions verdacht gedrag zien voordat bestanden versleuteld zijn. Dit artikel gaat over het moment dat het toch misgaat: wat u herkent, wie u belt, wat u meldt en hoe u uw gegevens terugkrijgt.
Hoe herkent u een ransomware-aanval?
U herkent een ransomware-aanval meestal aan bestanden die niet meer openen en aan een bericht waarin losgeld wordt gevraagd. Ransomware is schadelijke software die bestanden versleutelt, zodat u er niet meer bij kunt, waarna criminelen geld vragen voor de sleutel. Vaak stelen ze eerst ook gegevens en dreigen ze die te publiceren.
Signalen die u serieus moet nemen:
- Bestanden met een vreemde extensie of bestanden die ineens niet meer openen.
- Een tekstbestand of schermbericht met betaalinstructies, vaak in elke map.
- Een gedeelde schijf of SharePoint-map waarin in korte tijd heel veel bestanden veranderen.
- Een melding van uw beveiligingssoftware over verdacht gedrag op een werkplek of server.
- Accounts die niet meer werken of beheerdersrechten die u niet herkent.
Ziet u een van deze signalen, behandel het dan als een aanval tot het tegendeel bewezen is. Een vals alarm kost een uur; te laat reageren kan weken kosten.
Wat doet u in de eerste 15 minuten na een ransomware-aanval?
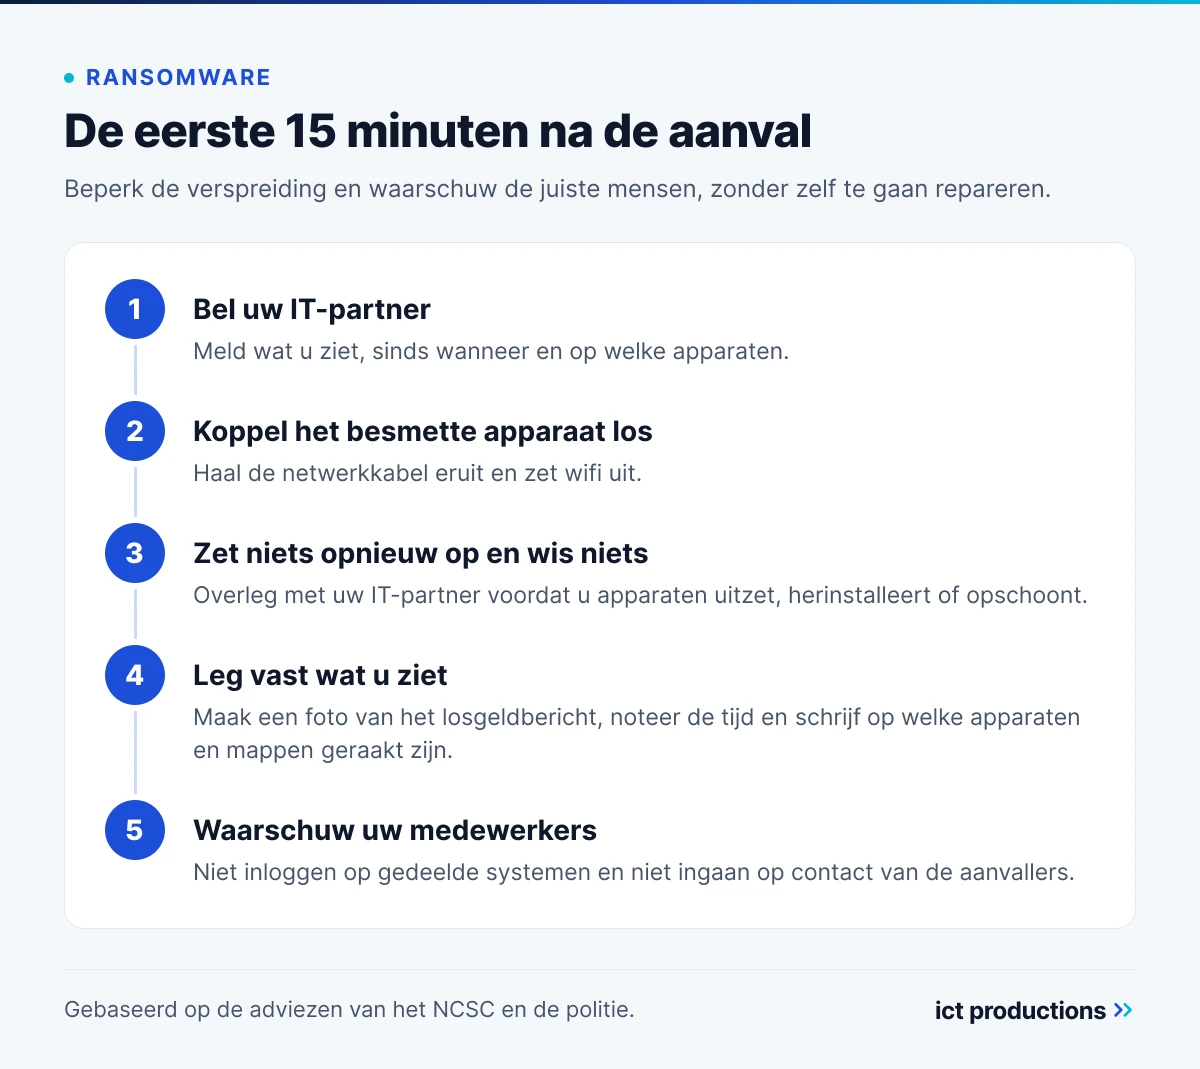
In de eerste 15 minuten beperkt u de verspreiding en waarschuwt u de juiste mensen, zonder zelf te gaan repareren. Het NCSC adviseert om eerst contact op te nemen met de ICT-helpdesk en de IT-leveranciers binnen en buiten uw organisatie, voordat u zelf iets onderneemt.
- Bel uw IT-partner. Meld wat u ziet, sinds wanneer en op welke apparaten.
- Koppel het besmette apparaat los. Haal de netwerkkabel eruit en zet wifi uit. Het NCSC noemt het isoleren van een getroffen computer als eerste maatregel. Bij een grotere aanval kan uw IT-partner het netwerk afsluiten van internet, bijvoorbeeld via de firewall.
- Zet niets opnieuw op en wis niets. Overleg met uw IT-partner voordat u apparaten uitzet, herinstalleert of opschoont. Daarmee kunnen sporen verloren gaan die nodig zijn voor onderzoek en aangifte.
- Leg vast wat u ziet. Maak een foto van het losgeldbericht, noteer de tijd en schrijf op welke apparaten en mappen geraakt zijn. De politie vraagt om losgeldberichten, mails, betaalverzoeken en cryptoadressen te bewaren.
- Waarschuw uw medewerkers. Vraag iedereen niet in te loggen op gedeelde systemen tot er duidelijkheid is, en niet in te gaan op contact van de aanvallers.
Let op: wis niet in paniek de back-up of de besmette schijf. Ook een kapotte omgeving bevat informatie die helpt om te bepalen hoe de aanvaller binnenkwam.
Wie belt u en waar meldt u de ransomware-aanval?
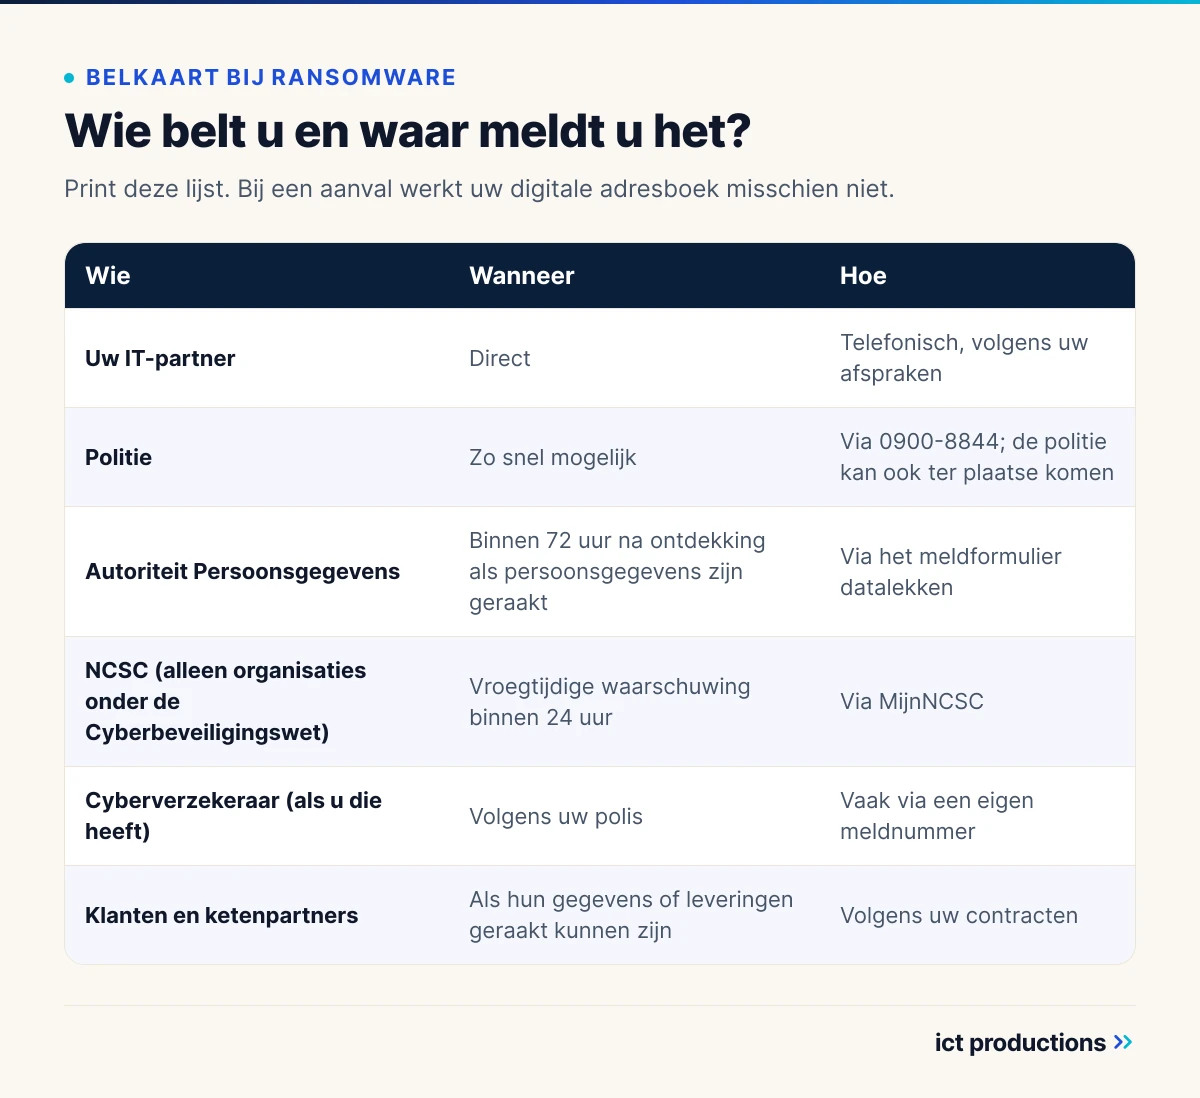
Na uw IT-partner meldt u de aanval bij de politie, bij de Autoriteit Persoonsgegevens als er persoonsgegevens geraakt zijn, en bij het NCSC als uw bedrijf onder de Cyberbeveiligingswet valt. De tabel zet de meldingen op een rij.
| Wie | Wanneer | Hoe |
|---|---|---|
| Uw IT-partner | Direct | Telefonisch, volgens uw afspraken |
| Politie | Zo snel mogelijk | Via 0900-8844; de politie kan ook ter plaatse komen |
| Autoriteit Persoonsgegevens | Binnen 72 uur na ontdekking als persoonsgegevens zijn geraakt | Via het meldformulier datalekken |
| NCSC (alleen organisaties onder de Cyberbeveiligingswet) | Vroegtijdige waarschuwing binnen 24 uur | Via MijnNCSC |
| Cyberverzekeraar (als u die heeft) | Volgens uw polis | Vaak via een eigen meldnummer |
| Klanten en ketenpartners | Als hun gegevens of leveringen geraakt kunnen zijn | Volgens uw contracten |
Zijn bestanden met persoonsgegevens versleuteld, dan is dat volgens het NCSC een datalek onder de AVG. Weet u niet zeker of uw bedrijf onder de Cyberbeveiligingswet valt, lees dan valt mijn bedrijf onder de Cyberbeveiligingswet?
Is uw bedrijf net getroffen en heeft u geen vaste IT-partner? Bel ICT Productions op 010 261 40 06 of neem contact op.
Moet u het losgeld betalen bij ransomware?
Het advies van het NCSC en de politie is om geen losgeld te betalen. U heeft geen garantie dat u uw gegevens terugkrijgt, en volgens de politie vergroot betalen de kans dat criminelen doorgaan. Bovendien weet u niet of gestolen gegevens daarna echt worden verwijderd.
Overweegt u toch te betalen, neem die beslissing dan nooit alleen en nooit in het eerste uur. Bespreek het met uw IT-partner, uw verzekeraar en de politie. De politie vraagt u haar te informeren als u betaalt, omdat die informatie helpt bij het onderzoek.
Hoe krijgt u uw gegevens terug na een ransomware-aanval?
U krijgt uw gegevens het betrouwbaarst terug uit een goede, recente back-up die de aanvaller niet heeft kunnen bereiken. Volgens het NCSC is een back-up de enige manier om uw bestanden terug te krijgen als er geen ontsleutelprogramma bestaat. Doe dat pas als zeker is dat de aanvaller niet meer in uw omgeving zit, anders versleutelt hij de teruggezette bestanden opnieuw.
De volgorde die wij aanhouden:
- Aanvaller eruit. Wachtwoorden van beheerders en getroffen gebruikers opnieuw instellen, MFA controleren en de route van binnenkomst dichtzetten.
- Kijk of er een gratis sleutel bestaat. Op No More Ransom, een initiatief van onder meer de politie en Europol, staan gratis ontsleutelprogramma's voor bekende soorten ransomware.
- Zet de back-up terug. Begin met de systemen die uw bedrijf het hardst nodig heeft, zoals mail, de administratie en de bestanden van lopende projecten.
- Controleer en monitor. Houd de omgeving de weken erna extra in de gaten op nieuwe verdachte activiteit.
Staan uw bestanden in Microsoft 365, lees dan ook wat Microsoft wel en niet bewaart. Versleutelde bestanden synchroniseren namelijk mee naar OneDrive en SharePoint.
Wat regelt u nu, zodat het eerste uur straks rustig verloopt?
Leg vandaag vast wie u belt, wie beslist en waar uw back-up staat, zodat niemand tijdens een aanval hoeft te zoeken. Het NCSC biedt daarvoor een incidentresponsplan voor ransomware dat u kunt invullen.
- Een geprinte belijst. Met het nummer van uw IT-partner, uw verzekeraar en de interne beslissers. Bij een aanval werkt uw digitale adresboek misschien niet.
- Een back-up buiten bereik. Een kopie die niet te versleutelen of te wissen is, en die u elke 6 maanden test. Meer in ransomware voorkomen in het MKB en op onze pagina over back-up en disaster recovery.
- Monitoring. Hoe eerder u verdacht gedrag ziet, hoe minder er versleuteld wordt.
| Wat u regelt | Bij ICT Productions |
|---|---|
| Security monitoring | In ICT-beheer vanaf pakket Sterk, vanaf €54 per werkplek per maand; los vanaf €299 per maand |
| 24/7 monitoring en bereikbaarheid | Pakket IJzersterk, vanaf €119 per werkplek per maand |
| EDR, die verdacht gedrag op een werkplek stopt | Pakket IJzersterk |
| Back-upbeheer met periodieke hersteltest | Vanaf pakket Sterk |
Alle pakketten staan op onze prijzenpagina. Alle bedragen zijn exclusief btw.
Samengevat: bel bij een ransomware-aanval eerst uw IT-partner, koppel besmette apparaten los, leg vast wat u ziet en betaal geen losgeld zonder advies. Meld de aanval bij de politie en, bij persoonsgegevens, binnen 72 uur bij de Autoriteit Persoonsgegevens. Herstel uit een back-up pas als de aanvaller eruit is. ICT Productions helpt bedrijven in Rotterdam en omgeving om dat eerste uur voor te bereiden.
Bedragen zijn vanaf-prijzen, exclusief btw. Adviezen gebaseerd op het NCSC en de politie, gecontroleerd op 7 oktober 2026. Dit artikel vervangt geen hulp bij een lopend incident.
Bronnen
- Wat te doen bij een ransomware-aanval?, Nationaal Cyber Security Centrum (NCSC)
- Ik ben slachtoffer van ransomware, Politie
- No More Ransom, No More Ransom (politie, Europol en partners)
- Incidentresponsplan Ransomware, Nationaal Cyber Security Centrum (NCSC)
- Meldplicht Cyberbeveiligingswet, Nationaal Cyber Security Centrum (NCSC)
Prijzen en adviezen zijn indicatief en afhankelijk van uw situatie.